Vulnerabilità sfruttata attivamente su SRV-DB-02
CRITICO1 vulnerabilità presente nel catalogo CISA di quelle sfruttate attivamente. Aggiornare il sistema operativo.
Cronologic raccoglie e correla log ed eventi della tua infrastruttura e ti dice subito chi ha agito, cosa è successo, come e quando. Alert granulari per fermare un attacco prima che diventi un incidente.

// 5.088 eventi oggi
Quanti di questi meritano davvero la tua attenzione?
Per chi lavora ogni giorno sulla sicurezza bisogna capirlo subito, e con il giusto livello di dettaglio.
Log sparsi su server, postazioni e firewall. Migliaia di eventi al giorno. E quando arriva l’audit NIS2 o ISO 27001, le evidenze vanno ricostruite a mano.
Dati frammentati tra sistemi diversi, nessuna regia unica.
Alert generici che non dicono cosa fare né dove intervenire.
Evidenze difficili da raccogliere quando servono davvero.
Centralizza eventi, accessi, processi, asset e vulnerabilità. Ogni segnalazione porta con sé il contesto per intercettare comportamenti anomali fin dal loro nascere.
Più controllo, meno tempo perso: Cronologic trasforma la complessità tecnica in informazioni utili per decidere.

Host, utente, ora e categoria sempre a portata di mano.
Le evidenze restano consultabili per analisi e verifiche.
Server, postazioni, IP e stato dell'agent in un'unica vista.
Processo, utente e comando danno il contesto per intervenire.
Rischi, accessi, asset e allarmi resi visibili in un’unica piattaforma.
Ricostruisci rapidamente cosa è successo, dove e con quale utente.
Dai processi avviati alle righe di comando: il dettaglio che accelera l'indagine.
Sai sempre cosa hai in rete. Evidenzia dispositivi senza agent e controlli da completare.
Evidenze pronte per verifiche, audit e reporting NIS2 e ISO 27001.
Il riepilogo che trasforma gli alert in priorità, senza entrare ogni volta nel portale.
Vulnerabilità sfruttate, account rischiosi e anomalie emergono per primi.
Le priorità di aggiornamento diventano una lista concreta di interventi, host per host.
Email e webhook per una risposta tempestiva. Connetti SOC, ITSM e automazioni.
Cronologic genera alert immediati e granulari sui comportamenti rischiosi, con il contesto necessario per agire tempestivamente. Gli alert più importanti emergono con indicazioni operative e riferimenti all’asset coinvolto.
1 vulnerabilità presente nel catalogo CISA di quelle sfruttate attivamente. Aggiornare il sistema operativo.
Account attivo con flag PASSWD_NOTREQD: può avere una password vuota. Rimuovi il flag e imposta una password.
Tentativi ripetuti su VPN-GW nell'arco di 4 minuti. Verifica l'origine e valuta il blocco.
Cronologic organizza le informazioni utili a sostenere verifiche, audit e reporting. E non solo: è uno strumento operativo, ogni giorno.
Misure, log, asset e vulnerabilità confluiscono in un quadro documentabile.
Contribuisce a dimostrare controllo, tracciabilità e miglioramento continuo.
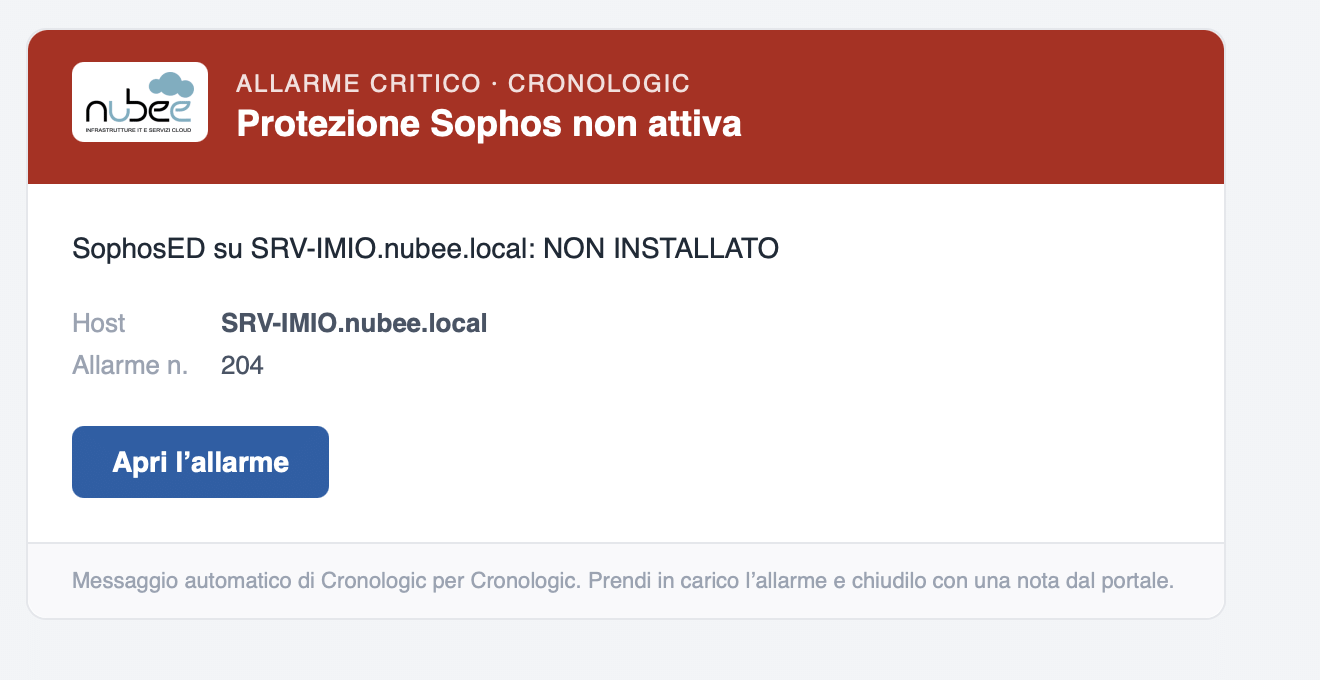
Una sintesi giornaliera chiara per sapere cosa richiede attenzione, e notifiche immediate quando serve intervenire.
Criticità, severità e tendenza degli allarmi in una sola comunicazione.
IT, management e fornitori ricevono una lettura coerente delle priorità.
Connetti SOC, ITSM e automazioni per accelerare la risposta.
Compila il form: un consulente Nubee ti ricontatta per capire infrastruttura, obiettivi e requisiti di conformità.
Ti mostriamo Cronologic al lavoro su scenari concreti: accessi, processi, asset, vulnerabilità.
Configuriamo la piattaforma con te e ti affianchiamo nella lettura di alert e report.
Scrivi un mail a info@nubee.it un consulente Nubee ti ricontatta per una demo gratuita e personalizzata.
Preferisci parlarne a voce?
Chiama il team Nubee
+39 0422 1763073
Ti ricontattiamo entro 1 giorno lavorativo.
🔒 I tuoi dati sono al sicuro. Nessuno spam.
Dai log alle decisioni. Dalle decisioni alla conformità.
Una soluzione di Nubee s.r.l. · Infrastrutture IT e servizi cloud.
Viale Trieste 24
30026 Portogruaro (VE)
Via Luigi Galvani 6/A
31027 Spresiano (TV)
© 2026 Nubee s.r.l. · P. IVA IT04684400270