
“5.088 eventi registrati oggi sui tuoi sistemi. Quanti di questi meritano davvero la tua attenzione immediata?”
Nel panorama attuale della sicurezza informatica, il problema principale non è più la mancanza di dati, ma l’eccesso. I team IT e i responsabili della sicurezza si trovano ogni giorno sommersi da migliaia di log frammentati, sparsi tra server, postazioni utente, firewall e NAS. Sapere che “qualcosa è accaduto” non basta più: per difendere l’azienda bisogna capirlo subito, e con il giusto livello di dettaglio.
È per risolvere questa paralisi decisionale che noi di Nubee siamo orgogliosi di presentare CronoLogic, la nostra nuova piattaforma unificata per il rilevamento e la gestione degli eventi di sicurezza. In Nubee abbiamo un motto: “Salvaguardiamo il tuo business, per farti lavorare con la mente sgombra” – e CronoLogic è la massima espressione di questa filosofia.
Il problema: tempo perso nel rumore
Oggi le aziende affrontano ostacoli enormi:
- Poca visibilità: dati isolati in sistemi diversi, senza una regia unica.
- Tempo perso: alert generici che ti dicono che un server ha un picco anomalo, ma non ti dicono chi o cosa lo sta causando, costringendoti a indagini manuali infinite.
- Conformità faticosa: evidenze impossibili da raccogliere rapidamente in caso di audit o incidenti.
La soluzione: dal dato grezzo al Contesto Azionabile
CronoLogic non è un semplice “raccoglitore di log”. È un motore di correlazione che trasforma il dato tecnico in una visione immediata delle priorità. Ogni volta che il sistema rileva un’anomalia, non ti invia un codice incomprensibile, ma ti fornisce il contesto operativo, rispondendo a quattro domande cruciali:
- CHI? l’utente coinvolto, specificando account e dominio.
- COSA? l’attività eseguita e la sua categoria di rischio oggettivo.
- COME? il comando esatto o il processo utilizzato (es. powershell.exe).
- QUANDO? il momento preciso dell’evento, segnalando se è avvenuto fuori dall’orario lavorativo.
Una sola regia per l’intera infrastruttura
Attraverso un’unica interfaccia pulita e intuitiva, CronoLogic ti permette di avere tutto sotto controllo in tempo reale:
- Inventario e Copertura: quanti host sono monitorati? Quanti PC sono attualmente accesi senza l’agent di protezione installato?
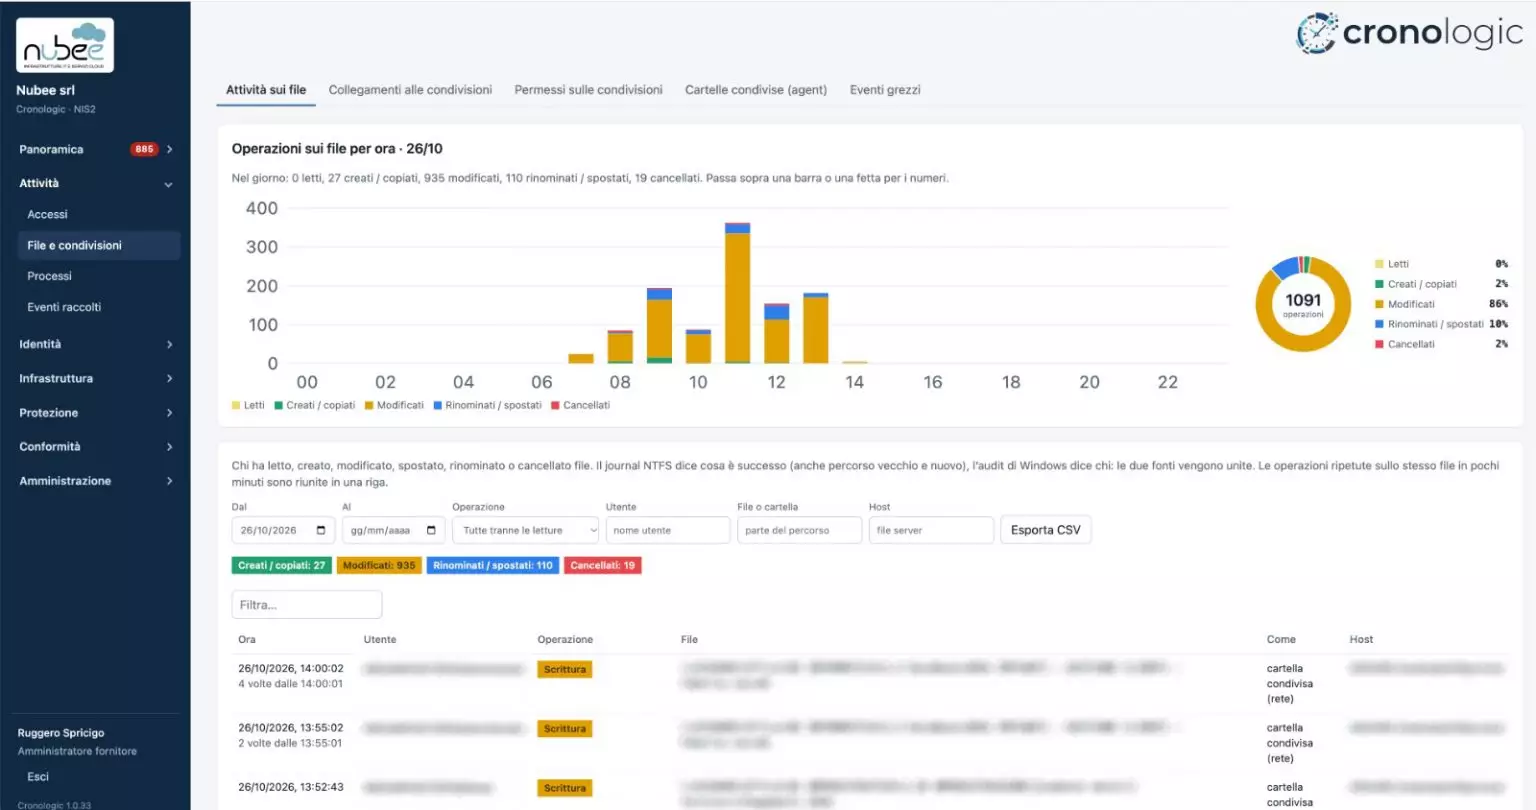
- Attività sui File: sai esattamente chi è entrato, cosa ha toccato e se ci sono stati picchi anomali di file cancellati o modificati (sintomo tipico di un attacco ransomware).
- Priorità chiare: i problemi vengono classificati. La piattaforma ti dice subito se ci sono vulnerabilità attivamente sfruttate sui tuoi server o se ci sono dispositivi con l’antivirus disabilitato.
Gli allarmi arrivano solo dove servono: via email, tramite webhook, o integrati direttamente con il tuo SOC/ITSM. In questo modo, il team IT intercetta le intrusioni prima che diventino incidenti devastanti.
Smetti di inseguire i dati e inizia a prendere decisioni. Richiedi una demo gratuita e senza impegno: i nostri consulenti ti mostreranno CronoLogic al lavoro sui tuoi scenari reali.