
Immagina questa scena: è martedì mattina, entri in ufficio, apri la mail e trovi 128 “Allarmi di sicurezza” provenienti dai server aziendali, dai firewall e dagli antivirus. Quale di questi nasconde un tentativo di compromissione reale e quale è solo una stampante di rete mal configurata?
Benvenuti nel mondo dell’Alert Fatigue. Per chi lavora operativamente sulla sicurezza IT, il rumore di fondo è il nemico numero uno. Più allarmi falsi o incomprensibili ricevi, più tendi a ignorarli, fino al giorno in cui ti perdi l’unico alert che contava davvero.
In Nubee abbiamo sviluppato CronoLogic proprio per i team tecnici: per smettere di rincorrere i falsi allarmi e iniziare a fare vera Threat Detection.
Intercetta l’intrusione PRIMA dell’incidente
CronoLogic raccoglie la telemetria da tutti gli host tramite FileAgent e ConnectAgent, filtrando il rumore. Lascia che ti facciamo un esempio reale di come la piattaforma cambia le regole del gioco.
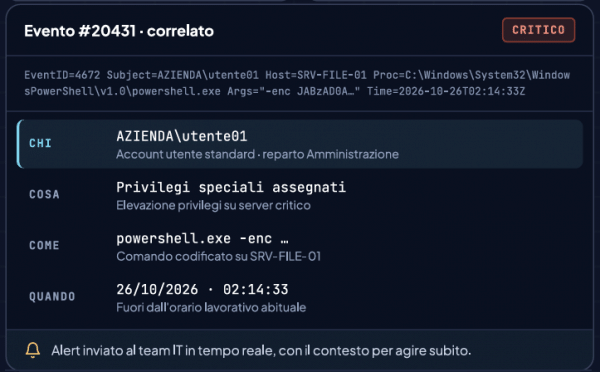
Immagina che un malintenzionato o un malware tenti di eseguire uno script nascosto. Un sistema tradizionale ti darebbe un log criptico. CronoLogic, invece, ti invia questo alert contestualizzato:
- Chi: azienda\utente01 (account utente standard)
- Cosa: privilegi speciali assegnati (elevazione privilegi su server critico)
- Come: powershell.exe -enc JABzAD8A… (comando codificato su SRV-FILE-01)
- Quando: 26/10/2026 – 02:14:33 (fuori dall’orario lavorativo abituale)
- Livello: CRITICO
In un istante hai tutti gli elementi per isolare la macchina, senza dover passare ore a fare query sui log di Windows.
Dalla rilevazione alla risoluzione: Gestione Patch e Infrastruttura
La vera sicurezza preventiva si fa però gestendo l’igiene di base dei sistemi. Dalla console unificata di CronoLogic, il tuo team IT ha il controllo assoluto su:
- Remediation (dall’allarme all’azione correttiva): le priorità di aggiornamento diventano una lista concreta di interventi da eseguire, suddivisi host per host. Software e sistemi da aggiornare vengono presentati in modo ordinato, aiutandoti a pianificare gli interventi per ridurre l’esposizione alle vulnerabilità.
- Supervisione di Rete e Porte Delicate: hai una visione istantanea delle porte esposte (es. la 3389 per il Desktop Remoto o la 445 per le condivisioni SMB). CronoLogic ti mostra quali computer accettano connessioni e se il programma che le tiene aperte è legittimo.
- Protezione Antivirus Centralizzata: lettura dello stato degli endpoint ogni 30 minuti. Sai subito quali postazioni hanno la protezione disattivata o minacce in corso, integrandosi con le principali console antivirus.
In Nubee crediamo che la tecnologia debba semplificare il lavoro del sistemista, non complicarlo con schermate illeggibili. L’allarme arriva dove serve (Ticket ITSM, Email, Webhook per automatismi), lo prendi in carico, verifichi l’asset coinvolto e lo chiudi con una nota. Fine.
Vuoi vedere CronoLogic al lavoro sulla tua infrastruttura? Richiedi ora una demo tecnica personalizzata, parlerai direttamente con chi ha progettato il sistema.